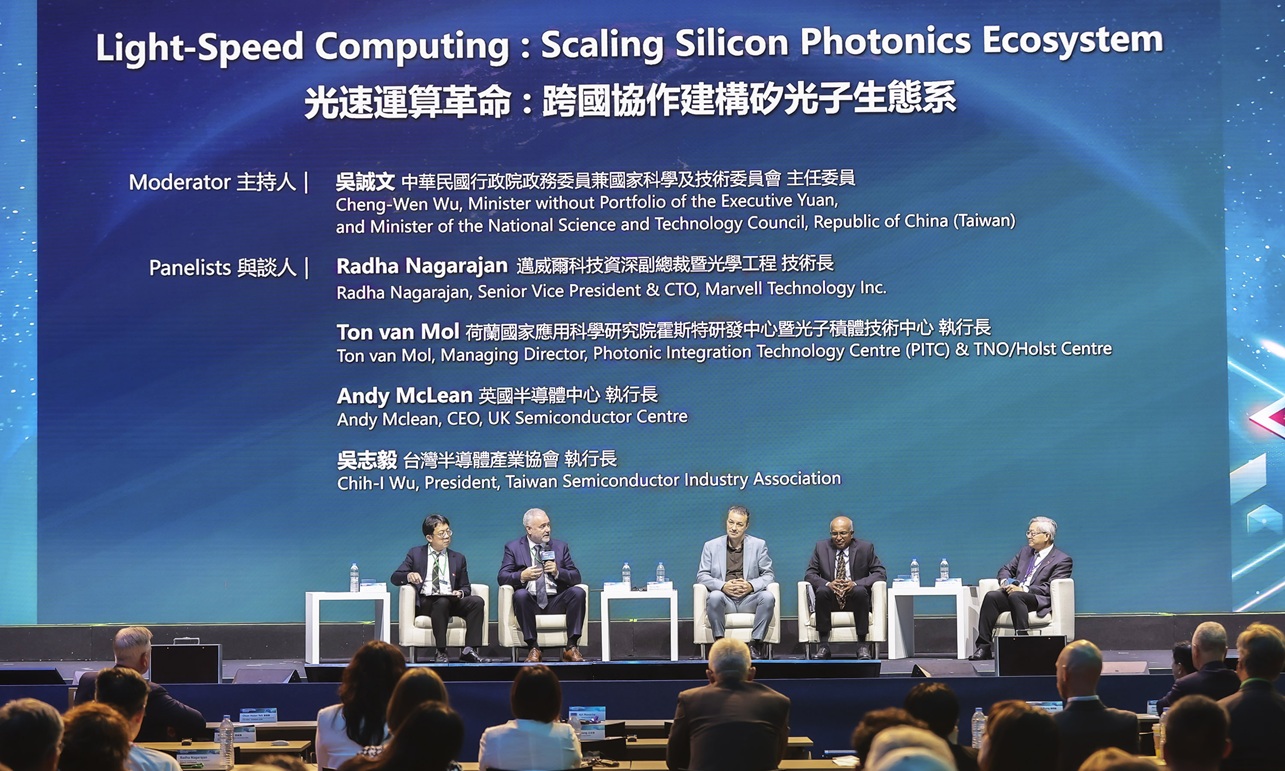
在晶片即國力的趨勢下,半導體早已超越單純的科技範疇,成為維繫國家安全與經濟命脈的核心,而資訊安全正是龐大矽晶帝國能否穩健運轉的基石。2026晶鏈高峰論壇的第三場座談中,領域專家以「資安韌性奠基:強化全球半導體供應鏈穩定」為題,共商建立全球半導體的資安韌性。
地緣政治與網路威脅不斷升溫,半導體產業的攻擊型態已從根本產生質變。由於駭客要直接攻破防禦體系嚴密、資本與技術雄厚的半導體巨頭極其困難,因而將目標轉向供應鏈體系內的中小廠商,將病毒植入上游設備廠的系統或組件中,再滲透進半導體廠,宛如希臘神話中特洛伊木馬一樣悄然入侵。
面對這種迂迴侵略的威脅,座談引言人數位發展部部長林宜敬提及,數發部與SEMI國際半導體產業協會,在全球半導體盛會「SEMICON TAIWAN 2026」活動中共同發布全球首創、也是全球首度由臺灣主導制定的半導體設備資安標準「SEMI E187驗證標章」,要求設備在出廠前必須深植資安防護(Secure by Design),從源頭杜絕威脅。
推動產業標準 築牢資安防線
工研院資訊與通訊研究所副所長、同時也是SEMI資安委員會成員黃維中指出,SEMI E187 是一項由臺灣推動的資安標準,現正從原本的規範文件,轉化為獨立、開放且明確可執行的認驗證體系。
黃維中指出,SEMI資安委員會匯聚半導體製造商、設備商與資安專家,協助各個大中小型設備廠商評估資安風險、訂定 E187 設備資安共通標準,並已建立2個 E187 標準測試實驗室,將標準規範化為實際檢驗依據,確認每家廠商是否落實要求,「SEMI E187是一個開放的生態系統與平台,未來我們將積極與全球生態系合作,搭配完善的後市場監督機制,讓每個型號的設備原則上只須測試1次,就能獲得整個供應鏈的認可與信任。」
臺灣推動SEMI E187的努力,也獲得國際盟友響應。東京大學教授江崎浩表示,日本相關委員會已將SEMI E187採納為半導體設備的標準要求,未來更將延伸至一、二線(Tier 1&2)供應商。江崎浩提到,「比起『國際標準』(International Standard),日本半導體產業更偏好『全球標準』(Global Standard)。」SEMI著眼於全球市場,正符合此需求。他也提醒,隨著製造業邁向無人化的「關燈工廠」,未來的網路安全防護不應只有保護資訊系統,也要涵蓋工廠的實體機台與生產設備,才能確保安全。
針對供應鏈中脆弱點的威脅,法國原子能暨替代能源委員會臺灣辦事處代表Jean-Christophe Bonté認為,「網路韌性並不能讓我們完全避免資安事件發生,但它能給予我們預防事件、控制影響,並儘快恢復營運與生產的能力。」就這點來看,SEMI E187是非常有用的倡議,將資安要求延伸至供應鏈上游,將軟硬體整合、維護服務和供應商納入相同的資安架構,有助於他們在開發早期識別脆弱環節、進行修復或避免風險。
平衡監管創新 守護供應鏈安全
來自全球資安重鎮的以色列經濟暨產業部國家成長署先進製造產業聚落經理Orel Aloni表示,SEMI E187是極具前瞻性的標準,但他也提醒,過度監管會扼殺創新,政策制定者若一味拉高合規門檻,恐會逼走創新者。同時他建議政府應扮演對話平台,以訊序漸進的方式與企業共同設定防禦標準。
從產業實務角度來看,跨領域與跨生態系的整合同樣刻不容緩。CyberAlloy資安策略顧問Piet Bel指出,SEMI E187是非常棒的指引,但半導體供應鏈不是單一生態系,而是由生態系組成的生態系,必須思考如何落實。「合作是未來的出路,生態系之間要合作,國家之間也要合作。」Piet Bel主張政府應扮演促進者,同時借鏡其他產業如金融、航空、醫療等,導入最佳實務解決資安問題,讓整體經濟更加安全。
高蓋茨法律事務所(K&L Gates)合夥人Guillermo Christensen 則從法律角度提醒,若資安標準太高不可攀,恐將摧毀中小企業的創新;而標準有時也會造成某種程度的停滯,比如很多企業將標準視為「打勾勾」式的形式合規,認為自己符合標準中的每一項要求,就能安全無虞;但攻擊者專門尋找死角漏洞,絕不會因為公司通過某項認證就放棄攻擊。他也注意到,「半導體產業正在創造自己最大的敵人,不斷進步的AI,恐將成為未來資安防禦的主戰場。」
建構半導體供應鏈的資安韌性,不是單一企業或單一國家能夠完成的任務,面對日益複雜的地緣政治和AI威脅,唯有透過「信任但需驗證」的合作精神,保持監管與創新的動態平衡,將資安防護傘擴展至中小型的供應鏈環節,才能真正守護全球半導體產業的穩定與安全。